

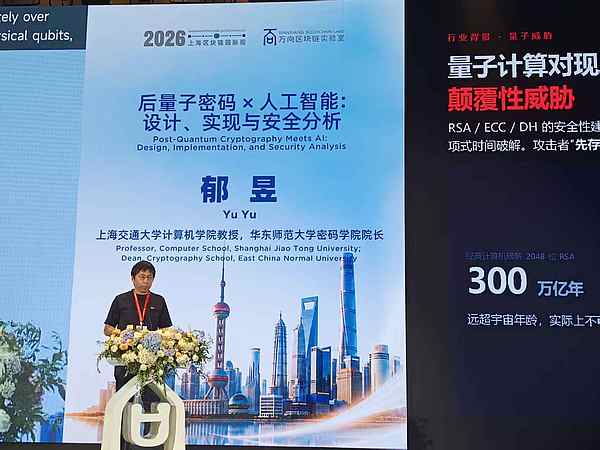
【导语】在2026上海区块链国际周暨第十二届区块链全球峰会上,上海交通大学计算机学院教授、华东师范大学密码学院院长郁昱指出,后量子密码(PQC)迁移已从理论议题转为紧迫工程任务,区块链安全正面临量子威胁与人工智能融合带来的新挑战与机遇。
量子威胁从远景走向现实
郁昱表示,尽管量子计算机尚未具备实际破解主流密码的能力,但相关资源估算持续下降。以比特币和以太坊依赖的256位椭圆曲线签名为例,最新研究表明破解所需逻辑量子比特可压缩至约1200个,虽物理实现仍遥远,但“先截获、后解密”的攻击模式倒逼行业提前部署。
区块链迁移是系统性工程
郁昱强调,区块链向后量子密码的迁移绝非简单替换签名算法。账户体系、隐私交易、承诺机制及底层协议等大量密码组件均需重新评估与重构。全球多国已制定迁移时间表,我国亦在商用密码领域推进相关工作。迁移不仅涉及算法选择,还需兼顾协议兼容性与工程落地能力。
AI加速密码分析与漏洞暴露
人工智能正显著缩短密码研究周期。近期,AI模型成功发现后量子签名候选算法HAWK的安全弱点,将传统需数年的分析过程压缩至数天。郁昱团队开发的AI智能体已用于自动化检测现实密码系统漏洞,并曾发现某区块链项目存在可致双花攻击的严重缺陷。随着AI能力提升,区块链安全进入漏洞集中暴露窗口期——关键在于漏洞是被攻击者还是防御者率先发现。
侧信道攻击揭示实现层风险
即使核心密码算法未被攻破,工程实现仍可能成为突破口。郁昱团队通过采集硬件钱包芯片运行时的功耗与电磁等侧信道信息,在有限尝试内成功恢复部分设备口令。类似风险也存在于协议设计层面,如某些乘车码协议存在可被利用的逻辑缺陷,凸显安全需覆盖从算法到设备的全链条。
密码学反哺AI可信运行
密码学不仅受AI影响,也在保障AI系统可信。在隐私推理场景中,密态计算技术允许模型在不接触原始数据的前提下完成推理;在可验证AI方面,密码学可生成证明,确保云服务商使用承诺模型执行任务。对于AI智能体,密码机制还能验证其按预定规则运行,防止流程篡改或违规操作。
多路线并行,安全需长期检验
当前后量子密码涵盖基于格(如LWE)、哈希、编码等多种技术路线,尚无任何方案可宣称绝对安全。其中,格基方案效率较高,哈希签名则更贴近区块链应用。郁昱团队推动建设的开源库PQMagic已支持国际标准与国产自研算法,并发展为开放社区,旨在连接算法、实现与生态,推动国内力量参与PQC落地。
本文为现场演讲实录整理,仅作交流学习用途;个别技术表述以演讲者原意及相关技术标准为准。